資料の紹介
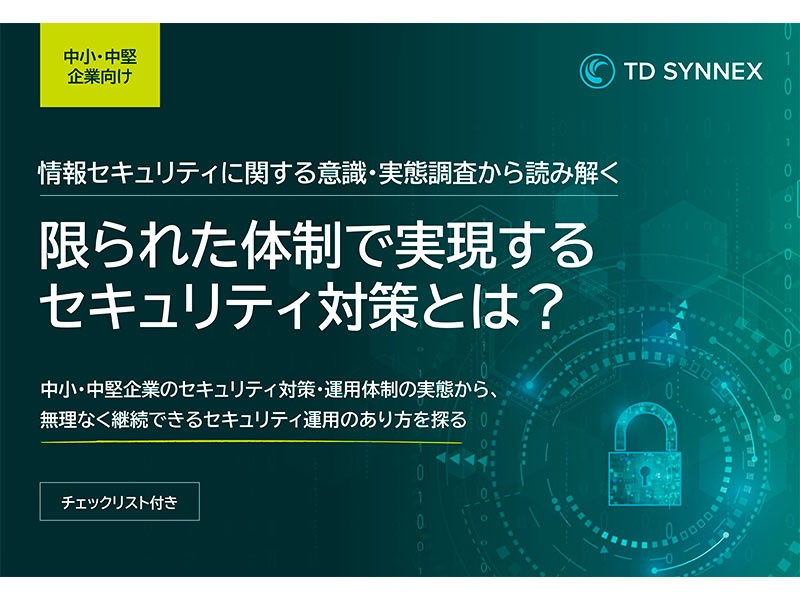
頻発するサイバー攻撃を受けて、多くの企業がEDRの導入やセキュリティ専任体制の整備に乗り出した。特に大手企業は中小企業に比べ、セキュリティ対策に人員や予算を充てやすい傾向がある。複数のセキュリティ領域への対応も進め、複数のセキュリティツールを導入しているケースもあるだろう。
しかし、仕組みは整っても、検知されたアラートに対応する「手」と「時間」は足りているだろうか。ツールごとに異なるダッシュボードを行き来し、データを手動で突き合わせる担当者の作業負荷は大きい。しかも、AIの悪用などを背景に、サイバー攻撃の脅威は高まっている。アラートへの対応が後れを取るようになっていないだろうか。
本資料では、セキュリティ対策の実務に携わる420人を対象とした調査結果をもとに、大手企業が直面している運用の限界について解説する。その上で、単一コンソールでの統合管理とAI支援によるアラート対応の迅速化について考察し、運用の限界を超えるための現実的なセキュリティ強化の3ステップを示す。自社の対策の水準を判定するチェックリストも用意している。